Построение облачных архитектур, соответствующих KVKK и GDPR, требует размещения механизмов суверенитета данных, сквозного шифрования, авторизации и аудита непосредственно в ядре облачной инфраструктуры. Для выполнения требований законодательства необходимо чётко определить географическое местоположение персональных данных, применять методы динамического маскирования и выстраивать гибридные или мультиоблачные модели на основе технологически независимого подхода.
Что такое облачная архитектура, соответствующая KVKK и GDPR?
Крупные компании и финансовые организации, переводя свои данные в современную инфраструктуру, не могут ориентироваться только на производительность и стоимость. Закон Турции № 6698 о защите персональных данных (KVKK) и Общий регламент ЕС по защите данных (GDPR) устанавливают строгие правила обработки, хранения и передачи персональных данных. Встраивание этих правил в техническую инфраструктуру и называется соответствующей требованиям облачной архитектурой.
Ключевые требования регуляторов
И KVKK, и GDPR требуют соблюдения принципов конфиденциальности, целостности и доступности. На уровне архитектуры эти принципы обязывают защищать данные от несанкционированного доступа, проверять их целостность и иметь механизмы резервного копирования, обеспечивающие непрерывность бизнеса в случае аварии.
Значение технологически независимого проектирования
Отсутствие привязки к конкретному облачному провайдеру (AWS, Azure, GCP и др.) критически важно для долгосрочного соответствия требованиям регуляторов. Технологически независимый подход сохраняет гибкость организации перед требованиями к локализации данных, которые регуляторы могут ввести в будущем. Правильно выстроенная стратегия облачных решений позволяет переносить рабочие нагрузки между собственными центрами обработки данных и публичным облаком в соответствии с регуляторными требованиями.
Основные регуляторные принципы облачных архитектур
При построении архитектуры данных в облачной среде нельзя упускать из виду две основные опоры: объём обрабатываемых данных и географические границы.
Минимизация данных и ограничение цели
Каждый байт данных, переданный в облако, — это ответственность. Согласно принципу минимизации данных, собирать и хранить следует только те данные, которые необходимы для бизнес-процесса. Сырые данные, поступающие в хранилище или озеро данных, должны отфильтровываться на уровне парсинга. Грамотная стратегия управления данными не допускает попадания ненужной чувствительной информации на аналитические уровни.
Локализация данных и трансграничная передача
Статья 9 KVKK и глава 5 GDPR ставят вывоз данных за пределы страны в зависимость от строгих условий. Регулирование в Турции поощряет или прямо требует хранить внутри страны прежде всего банковские, медицинские и государственные данные. Поэтому предпочтение следует отдавать гибридным моделям, интегрированным с локальными ЦОД, либо архитектурам, в которых данные обрабатываются и обезличиваются до передачи в публичное облако.
Технические меры безопасности в архитектуре
Соответствие требованиям регуляторов не сводится к административным политикам — его необходимо реализовывать непосредственно на уровне программного обеспечения и сети.
Сквозное шифрование и управление ключами (KMS)
Данные должны быть защищены стойкими алгоритмами шифрования (не ниже AES-256) как при передаче (in-transit), так и при хранении (at-rest). Ключевой момент здесь — управление ключами (Key Management Service - KMS). На практике вместо ключей шифрования, предоставляемых облачным провайдером по умолчанию, следует использовать подходы 'Bring Your Own Key' (BYOK) или 'Hold Your Own Key' (HYOK). В этом случае даже сам облачный провайдер не имеет доступа к ключу.
Маскирование и обезличивание данных
Чувствительные данные необходимо маскировать, особенно на уровнях, где работают аналитические команды и инструменты бизнес-аналитики. При обработке в реальном времени данных, проходящих через платформы больших данных, такие поля, как турецкий идентификационный номер (TC Kimlik No), данные кредитной карты или имя, должны преобразовываться методами токенизации или псевдонимизации (pseudonymization).
Контроль доступа на основе Zero Trust (IAM)
В облачных архитектурах, где сетевой периметр исчезает, модель «никогда не доверяй, всегда проверяй» (Zero Trust) обязательна. Необходимо применять ролевую модель доступа (RBAC) и принцип наименьших привилегий (Least Privilege). Каждый сервис, пользователь и вызов API микросервиса должен проходить аутентификацию.
Сравнительная матрица соответствия KVKK и GDPR
В таблице ниже обобщены технические и структурные различия двух ключевых регламентов, напрямую влияющие на облачные архитектуры:
Критерий | KVKK (Турция) | GDPR (Европейский союз) | Рекомендуемое архитектурное решение |
|---|---|---|---|
Трансграничная передача данных | Требуется одобрение Совета, письменное обязательство или явное согласие. | Решение об адекватности, BCR или стандартные договорные условия. | Гибридное облако; за границу передаются только обезличенные данные. |
Право на забвение | Обязанность удалить, уничтожить или обезличить данные. | Право требовать удаления персональных данных (статья 17). | Потоки CDC (Change Data Capture) и hard delete по ID в озере данных. |
Уведомление об утечке данных | Совету и субъекту данных не позднее чем через 72 часа. | Надзорному органу без неоправданной задержки, по возможности в течение 72 часов. | Интеграция с SIEM, автоматическое логирование и обнаружение аномалий в реальном времени. |
Конфиденциальность при проектировании | Рекомендуется в руководстве по административным и техническим мерам. | Законодательное требование (Privacy by Design - статья 25). | Маскирование данных в момент их первичного сбора в микросервисной архитектуре. |
Пошаговое построение соответствующей требованиям облачной инфраструктуры
Преобразование корпоративной системы в облачную архитектуру, полностью соответствующую законодательству, проходит в три основных этапа.
Этап 1: Инвентаризация и классификация данных
Первый шаг — составление карты всех информационных активов организации. С помощью инструментов автоматического сканирования необходимо определить, в какой таблице хранятся идентификационные данные, а в каком лог-файле — IP-адреса; данные следует промаркировать как «Общедоступные», «Для внутреннего использования», «Конфиденциальные» и «Строго конфиденциальные/Чувствительные».
Этап 2: Гибридная или мультиоблачная архитектура
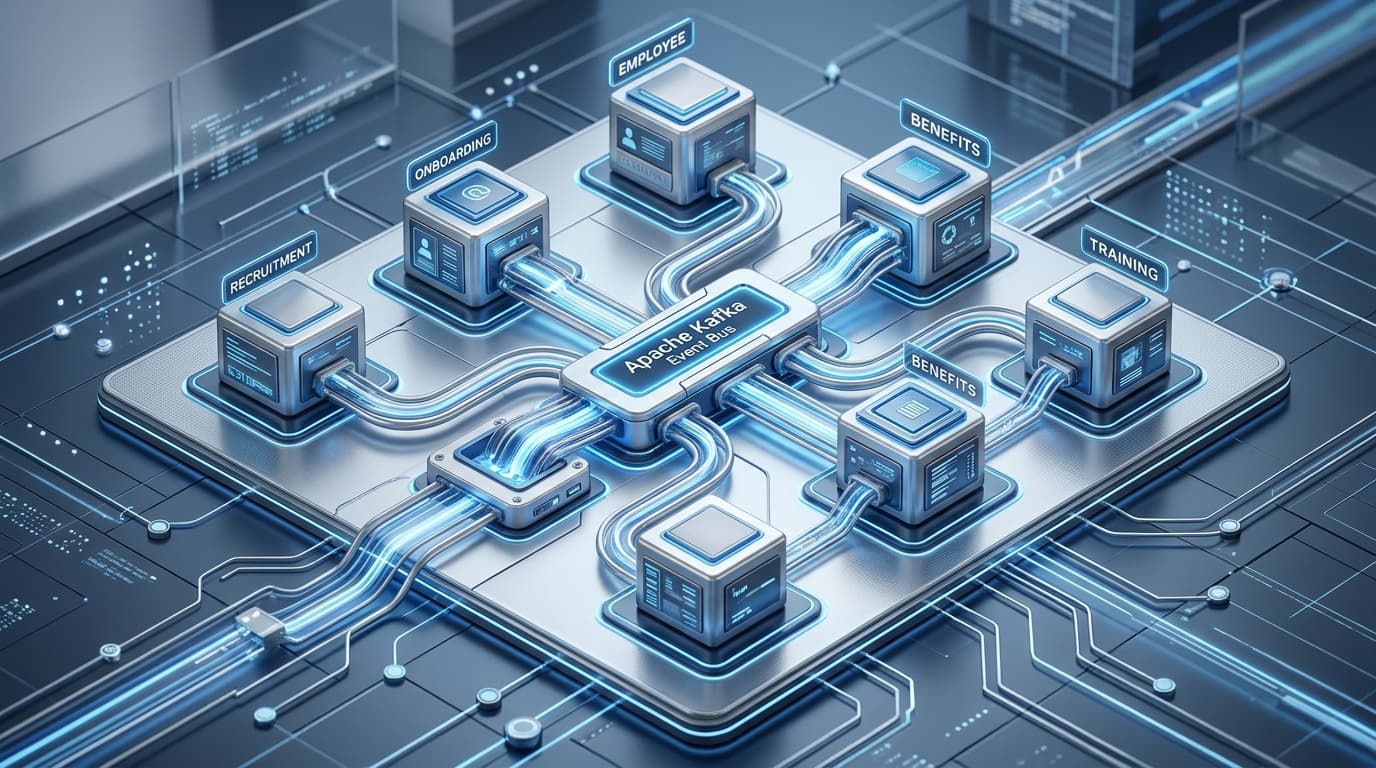
Чувствительные данные хранятся внутри организации (on-premise), а рабочие нагрузки, требующие масштабируемых вычислительных мощностей, могут распределяться в публичное облако. При построении конвейеров данных (data pipelines) обезличивание с помощью специальных алгоритмов должно завершаться до того, как данные покинут on-premise уровень.
Этап 3: Непрерывный аудит и мониторинг
Все перемещения данных, изменения полномочий и запросы на чтение/запись в облачной среде должны фиксироваться в неизменяемых (immutable) системах журналирования. Журналы аудита должны храниться не менее 2 лет и быть криптографически защищены от несанкционированных запросов.
Отраслевая практика и типичные ошибки
Опыт проектов в крупных организациях показывает, где теоретические подходы дают сбой на практике.
Сложности в банковской и финансовой сфере
В банковском секторе требования BDDK и KVKK дополняют друг друга, но создают серьёзную операционную нагрузку. Передача данных, составляющих банковскую тайну клиентов, напрямую в публичное облако ограничена. В таких структурах при разработке банковского программного обеспечения основная база данных остаётся локальной; в облачные вычислительные кластеры отправляются только синтетические данные, необходимые для машинного обучения или аналитического моделирования.
3 самых распространённых архитектурных заблуждения
Чрезмерное доверие облачному провайдеру: облачные провайдеры отвечают за безопасность инфраструктуры (Security OF the Cloud), а безопасность данных внутри неё и соответствие требованиям регуляторов (Security IN the Cloud) полностью лежат на клиенте.
Забытые среды разработки и тестирования: при том что в продуктивной среде приняты все меры безопасности, перенос немаскированных данных, скопированных из продуктива, в тестовые среды публичного облака — крупный источник утечек.
Игнорирование резервных копий и данных аварийного восстановления: даже если продуктивная база данных зашифрована, хранение резервных копий в незашифрованном виде или ошибочное размещение географических резервных копий в регионе (region) страны, не отвечающей требованиям регулирования, — частая ошибка.
Построение полностью соответствующей требованиям, гибкой и высокопроизводительной облачной инфраструктуры — важнейший шаг для роста организации на основе данных. Давайте вместе поработаем над вашим проектом. Свяжитесь с нами.
Часто задаваемые вопросы
Запрещено ли использование публичного облака (public cloud) в рамках KVKK?
Нет, KVKK не запрещает использование публичного облака полностью. Однако если центры обработки данных облачного провайдера находятся за рубежом, такая операция рассматривается как передача персональных данных за границу, и необходимо выполнить условия статьи 9 закона (явное согласие, письменное обязательство или стандартные договоры).
Как технически реализуется право на забвение по GDPR в облачной архитектуре?
Для реализации права на забвение в архитектурах хранилищ и озёр данных используются методы 'Change Data Capture' (CDC) и табличные форматы с поддержкой ACID (Delta Lake, Apache Iceberg). Записи, относящиеся к ID соответствующего пользователя, безвозвратно удаляются из всех аналитических таблиц в установленный законом срок.
В чём архитектурное различие между маскированием и обезличиванием данных?
Маскирование, как правило, применяется динамически: авторизованный пользователь видит исходные данные, а неавторизованные — их маскированную версию (например, скрытие первых 12 цифр номера кредитной карты). Обезличивание же — это необратимое удаление идентифицирующих признаков, и обезличенные данные выходят из-под действия регулирования.
Достаточно ли стандартного шифрования облачных провайдеров для корпоративного комплаенса?
Для большинства регулируемых отраслей ключи под управлением провайдера (Provider-managed keys) не считаются достаточными. Следует использовать BYOK (Bring Your Own Key), при котором контроль над ключами шифрования полностью остаётся у компании, или аппаратные модули HSM.
Какой подход к облачной архитектуре следует выбирать банкам?
Банки и критически важные финансовые организации для соответствия требованиям регуляторов чаще всего выбирают гибридную облачную модель. Чувствительные данные клиентов и основные банковские системы размещаются в собственной (on-prem) инфраструктуре, а модели рисков или аналитические задачи выполняются на обезличенных данных в частных или публичных облачных кластерах.